
ログインセキュリティー
1. 概要
ヤマハ・ネットワーク機器は、サイバーセキュリティーに対する取り組みとして、以下の対策によりログインセキュリティーの強化を行いました。
-
管理パスワードの強制設定
-
連続ログイン失敗後のログイン禁止時間の導入
-
管理パスワード未設定時の通信制限
-
Telnetアクセス直後の機器に関する情報表示の変更
対策した機器・ファームウェアを適用していただくことで、サイバー攻撃に悪用されるおそれを排除し、安心してご利用いただけます。
2. 注意事項
-
本対策が適用されたAPに対して、以下の操作により管理パスワードが設定されていないコンフィグを読み込んだ場合、当該APは設定通りの動作をしますが、管理パスワード未設定時の通信制限により、当該APに対して異なるネットワークからのWeb GUIへのアクセス、Telnetによるアクセスはできなくなります(YNOマネージャー、ヤマハルーター/スイッチのLANマップからのWeb GUIのアクセスを除く)ので、管理パスワードを設定することを強くお勧めします。
-
管理パスワードが設定されていないコンフィグのまま、本対策が適用されたファームウェアに更新する
-
PCから管理パスワードが設定されていないコンフィグをリストアする
-
クラスター管理機能により管理パスワードが設定されていないコンフィグが同期される
-
YNOマネージャーから管理パスワードの設定されていないグループコンフィグが同期される
-
-
管理パスワードの空パスワード(パスワードなし)の再設定はWeb GUI/CLIではできません。
-
セキュリティー強化のために、TELNETやHTTPなどの暗号化されていないログイン方法は無効化することをお勧めします。無効化することが難しい場合は、機器設定用の管理セグメントを用意し、保護されたネットワーク環境においてのみTELNETやHTTPでのアクセスを有効化することをお勧めします。
3. 対応ファームウェアリビジョン
このページで説明する内容は、以下のファームウェアを対象としています。
また、以下のファームウェアリビジョン以降で管理パスワードの設定が必須となりました。
| モデル | ファームウェア |
|---|---|
|
WLX212 |
Rev.21.00.12以降 |
|
WLX413 |
Rev.22.00.05以降 |
|
WLX222 |
Rev.24.00.01以降 |
|
WLX322 |
Rev.25.00.02以降 |
|
WLX323 |
Rev.25.01.02以降 |
|
WLX232 |
Rev.27.00.01以降 |
|
WLX333 |
Rev.27.01.01以降 |
また、以下のファームウェアリビジョン以降では管理パスワードを8文字以上にする必要があります。
| モデル | ファームウェア |
|---|---|
|
WLX222 |
Rev.24.00.13以降 |
|
WLX322 |
Rev.25.00.08以降 |
|
WLX323 |
Rev.25.01.08以降 |
|
WLX232 |
Rev.27.00.01以降 |
|
WLX333 |
Rev.27.01.01以降 |
4. 詳細
4.1. 管理パスワードの強制設定
本対策を適用した機器・ファームウェアでは、ログイン時に管理パスワードが設定されていないときは、強制的にパスワードの設定を促す画面・メッセージを表示します。管理パスワードを設定しないまま、Web GUI/CLIから設定や操作を行うことはできませんので、表示画面・メッセージに従って必ず管理パスワードを設定するようにしてください。ただし、Web GUIからは管理パスワードを設定する前に、次の操作は行うことはできます。
-
クラスター動作モードの変更
-
ファームウェア更新
パスワードの設定条件
-
8文字以上、32文字以下
-
半角英数字記号
管理パスワードの設定手順については以下を参照してください。
4.2. 連続ログイン失敗後のログイン禁止時間の導入
Web GUI/CLIで管理パスワードを間違えて、連続でログインに3回失敗すると1分間ログインできなくなります。ログイン認証失敗時にアクセス制限を設けることで、本製品に対する総当たり攻撃を回避するための対策としています。管理パスワードの入力ミスがあった場合は、1分以上時間を空けてから再度ログインしてください。
-
Web GUI
-
ログインのアクセス制御はクライアントのIPアドレスごとに管理されます。
-
ログインに3回連続失敗してアクセス制限がかかったときは以下のSYSLOGメッセージを出力します。
[SYSTEM]<5131> Login access from HTTP was restricted.: IPアドレス -
アクセス制限中にログインしようとしたときは以下のSYSLOGメッセージを出力します。
[SYSTEM]<5132> Login failed for HTTP: IPアドレス -
アクセス制限中は当該クライアントからのアクセスに対してステータスコード403を返します。

-
-
Telnet
-
ログインのアクセス制御はクライアントのIPアドレスごとに管理されます。
-
ログインに3回連続してアクセス制限がかかったときは以下のSYSLOGメッセージを出力します。
[SYSTEM]<5131> Login access from telnet was restricted.: IPアドレス -
アクセス制限中にログインしようとしたときは以下のSYSLOGメッセージを出力します。
[SYSTEM]<5132> Login failed for telnet: IPアドレス -
アクセス制限中は当該クライアントからの接続は受け付けません。
-
-
シリアルコンソール
-
ログインに3回連続失敗してアクセス制限がかかったときは以下のSYSLOGメッセージを出力します。
[SYSTEM]<5131> Login access from serial console was restricted. -
アクセス制限中にログインしようとしたときは以下のSYSLOGメッセージを出力します。
[SYSTEM]<5132> Login failed for serial console -
アクセス制限中はプロンプトに以下のメッセージを出力します。
> administrator
Blocked upon 3 failed login attempts. Please try again later.
-
4.3. 管理パスワード未設定時の通信制限
管理パスワード未設定時、TelnetやHTTPプロトコルを利用したアプリやツールからAPにアクセスする場合、APと同じネットワークにいるクライアントからのアクセスのみを許可し、異なるネットワークのクライアントからのアクセスは許可しません。これは、管理パスワードが設定されていないAPに対して、遠隔のネットワークにいるクライアントからのTelnetやHTTPのアクセスにより、APの設定情報を簡単に盗み出されたり、改ざんされることを防ぐための対策です。
ただし、APのWeb GUIに対するアクセスについては、YNOマネージャーやヤマハルーター/スイッチのLANマップからアクセスする場合は、この制限には該当しません。

4.4. 有線経路の通信制限
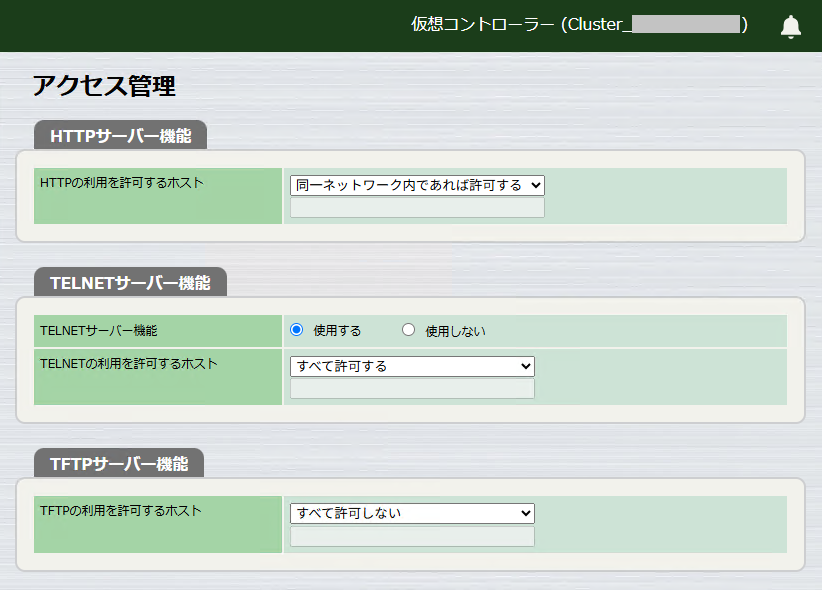
有線経由のアクセスについて、特定のプロトコルごとにアクセスを許可する範囲を設定することができます。
-
HTTPサーバーへのアクセス
初期状態では同一ネットワーク内のみアクセスを許可します。
以下の3パターンの指定が可能です。-
すべて許可する
-
同一ネットワークであれば許可する
-
指定したIPアドレスを許可する(最大8つのIPアドレスを指定できます)
-
-
TELNETサーバーへのアクセス
初期状態ではすべてのアクセスを許可します。
以下の4パターンの指定が可能です。-
すべて許可しない
-
すべて許可する
-
指定したIPアドレスを許可する(最大8つのIPアドレスを指定できます)
-
有線経由かつ指定したIPアドレスを許可する(最大8つのIPアドレスを指定できます)
また、TELNETサーバーそのものを無効にすることも可能です。
-
-
TFTPサーバーへのアクセス
初期状態ではすべてのアクセスを許可しません。
以下の3パターンの指定が可能です。-
すべて許可する
-
同一ネットワークであれば許可する
-
指定したIPアドレスを許可する(1つのIPアドレスのみ指定できます)
-
4.5. Telnetアクセス直後の機器に関する情報表示の変更
Telnetクライアントからアクセスしたとき、管理者権限に移行するまではファームウェアのリビジョン番号や機器のMACアドレスなどの機器情報は表示されず、管理パスワードを入力した後に機器に関する情報を表示します。
Telnetクライアントからのアクセスについては以下を参照してください。
5. SYSLOG メッセージ一覧
以下の文書を参照してください。