4.3.1. CA 証明書のインストール
export pki certificate コマンドで CA 証明書をエクスポートした場合は、CA 証明書「(機種名)_https_cert_ca.pem」の拡張子を「.pem」から「.crt」に変更します。
CA 証明書「(機種名)_https_cert_ca.crt」をダブルクリックします。
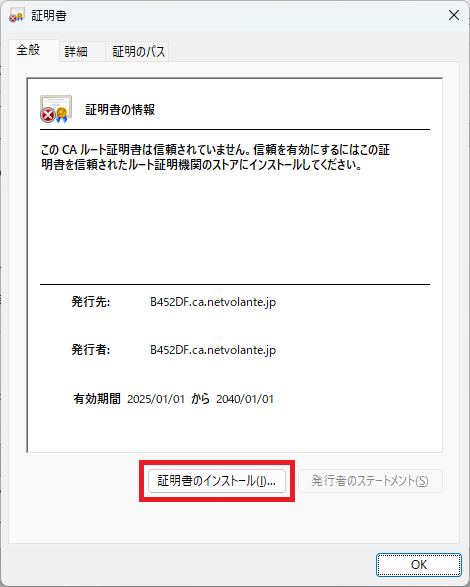
表示された証明書ダイアログで、「証明書のインストール」をクリックします。
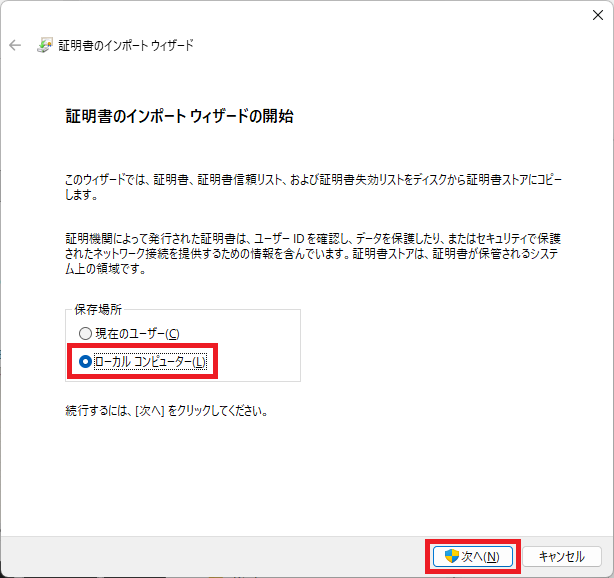
証明書のインポートウィザードで、「ローカル コンピューター」を選択して、「次へ」をクリックします。
「このアプリがデバイスに変更を加えることを許可しますか?」と確認された場合は、「はい」をクリックします。
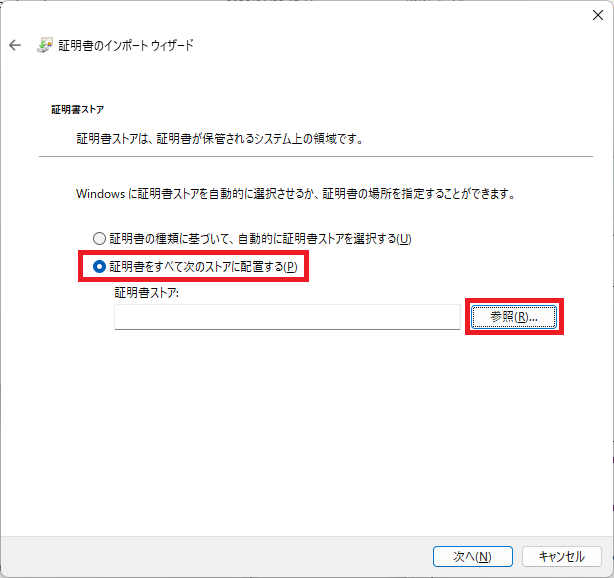
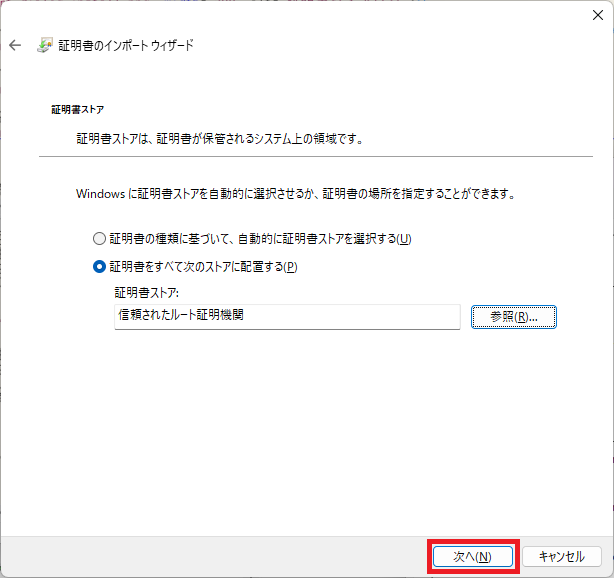
「証明書をすべて次のストアに配置する」を選択して、「参照」をクリックします。
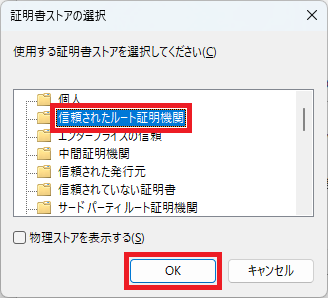
証明書ストアの選択画面で、「信頼されたルート証明機関」を選択して、「OK」をクリックします。
「次へ」をクリックします。
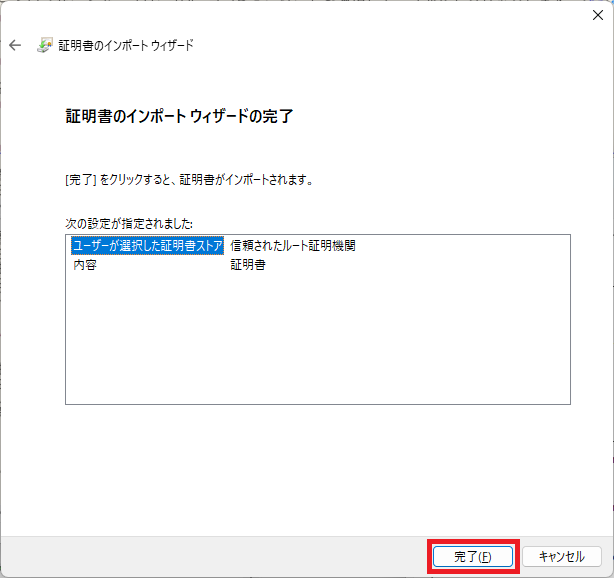
「完了」をクリックします。
警告画面が表示された場合は、「はい」をクリックします。
- これで、インストールは完了です。
インストールが完了しても、起動中のアプリケーションには設定が即座に反映されないことがあります。CA 証明書の設定を反映させるため、必要に応じて証明書を利用するアプリケーションを再起動してください。再起動を行わないと、証明書の検証が正しく行われない場合があります。
4.3.2. CA 証明書の確認
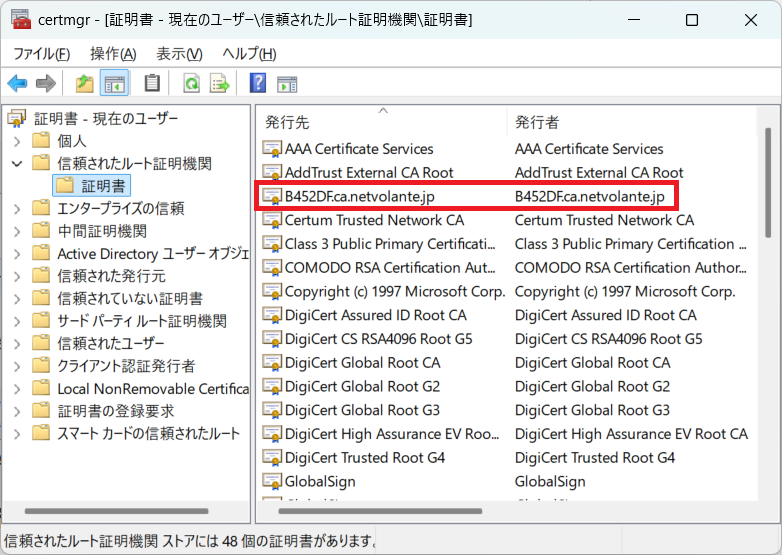
「ファイル名を指定して実行」を開き、「certmgr.msc」と入力して実行します。
証明書マネージャーで、「証明書 - 現在のユーザー」>「信頼されたルート証明機関」>「証明書」の順に選択し、インストールされた CA 証明書を確認します。
4.3.3. CA 証明書のアンインストール
「ファイル名を指定して実行」を開き、「certmgr.msc」と入力して実行します。
証明書マネージャーで、「証明書 - 現在のユーザー」>「信頼されたルート証明機関」>「証明書」の順に選択します。
削除対象となる不要な CA 証明書を右クリックし、「削除」をクリックします。
削除対象の CA 証明書に間違いがないか、実行前に再度ご確認ください。警告画面が表示された場合は、「はい」をクリックします。
5. コマンド
- HTTPS 接続で使用する証明書の作成
- [書式]
- make pki certificate https [bit=bit]
- [設定値及び初期値]
-
- bit
- [設定値] : 証明書の作成に使用する RSA 秘密鍵のビット長 (2048, 3072, 4096)
- [初期値] : 3072
- [説明]
-
Web GUI の HTTPS 接続で使用する証明書を作成する。
本コマンドを実行すると、ルーターの内蔵フラッシュ ROM のユーザーアクセス不可領域に以下のファイルが保存される。
ファイル名 説明 (機種名)_https_pk_ca.pem CA 秘密鍵 (機種名)_https_pk_srv.pem サーバー秘密鍵 (機種名)_https_cert_ca.pem CA 証明書 (機種名)_https_cert_srv.pem サーバー証明書 - [ノート]
-
RTX1300 は Rev.23.00.19 以前では使用不可能。
RTX840 は Rev.23.02.02 以前では使用不可能。
- 証明書の情報の表示
- [書式]
- show pki certificate summary [cert_id]
show pki certificate summary https - [設定値及び初期値]
-
- cert_id
- [設定値] : 証明書ファイルの識別子 (1 .. 8)
- [説明]
-
証明書の情報を表示する。
第1書式では、cert_id を指定した場合は pki certificate file コマンドで設定した識別子に紐づく証明書の情報のみを表示する。省略した場合は、すべての証明書の情報を表示する。
第2書式では、make pki certificate コマンドで作成した HTTPS 接続用の証明書の情報のみを表示する。 - [ノート]
- 第 2 書式は RTX1300 Rev.23.00.20 以降、および RTX840 Rev.23.02.03 以降で使用可能。
- [表示例]
-
- pki certificate file コマンドに紐づく証明書が存在するとき
# show pki certificate summary 1 /pki/cert.p12: 機器証明書 Subject: C=JP, CN=yamaha routerA SubjectAltName: DNS:test.example.com 使用期間(開始): 2008/06/16 10:00:00 使用期間(終了): 2010/06/16 10:30:00 CA証明書 subject: C=JP, O=Example, OU=Example CA 使用期間(開始): 2008/01/01 00:00:00 使用期間(終了): 2028/01/01 00:30:00 - make pki certificate コマンドで作成した HTTPS 接続用の証明書が存在するとき
  # show pki certificate summary https
  HTTPS:
  サーバー証明書
    subject: C=JP, CN=setup.netvolante.jp
    subjectAltName: DNS:setup.netvolante.jp
    署名アルゴリズム: sha512WithRSAEncryption
    公開鍵暗号アルゴリズム: rsaEncryption (3072 bit)
    使用期間(開始): 2025/01/01 00:00:00
    使用期間(終了): 2040/01/01 00:00:00
  CA証明書
    subject: C=JP, CN=010203.ca.netvolante.jp
    subjectAltName: DNS:010203.setup.netvolante.jp
    署名アルゴリズム: sha512WithRSAEncryption
    公開鍵暗号アルゴリズム: rsaEncryption (3072 bit)
    使用期間(開始): 2025/01/01 00:00:00
    使用期間(終了): 2040/01/01 00:00:00
- pki certificate file コマンドに紐づく証明書が存在するとき
- HTTPS 接続で使用する CA 証明書のエクスポート
- [書式]
- export pki certificate https path
- [設定値及び初期値]
-
- path
- [設定値] :
設定値 説明 usb1:path USB メモリー内のディレクトリー sd1:path SD カード内のディレクトリー - [説明]
-
HTTPS 接続で使用する CA 証明書を外部メモリーにエクスポートする。
本コマンドを実行すると、path で指定した外部メモリーのディレクトリーに CA 証明書 ((機種名)_https_cert_ca.pem) が保存される。 - [ノート]
-
RTX1300 は Rev.23.00.19 以前では使用不可能。
RTX840 は Rev.23.02.02 以前では使用不可能。
- HTTPS 接続で使用する証明書の削除
- [書式]
- delete pki certificate https
- [説明]
- HTTPS 接続で使用する証明書を削除する。
- [ノート]
-
RTX1300 は Rev.23.00.19 以前では使用不可能。
RTX840 は Rev.23.02.02 以前では使用不可能。
6. SYSLOG メッセージ一覧
本機能において出力される SYSLOG メッセージを以下に示します。
出力されるメッセージには "[PKI]" というプレフィックスが付加されます。
| レベル | 出力メッセージ | 意味 |
|---|---|---|
| INFO | [PKI] Certificate file is not saved | 証明書が存在しない。 |
| DEBUG | [PKI] --- Generating Private Key --- | 証明書の作成に必要な秘密鍵の作成を開始した。 |
| [PKI] --- Loading Certificate Configuration --- | 証明書の作成に必要な設定ファイルの読み込みを開始した。 | |
| [PKI] --- Loading Private Key from FLROM --- | 内蔵フラッシュ ROM に保存された秘密鍵の読み込みを開始した。 | |
| [PKI] --- Generating X509 Certificate --- | 証明書の作成を開始した。 | |
| [PKI] --- Loading Certificate from FLROM --- | 内蔵フラッシュ ROM に保存された証明書の読み込みを開始した。 | |
| [PKI] --- Checking X509 Certificate Parameters --- | 証明書の検証を開始した。 | |
| [PKI] --- Generating PKI Certificate Context --- | 証明書が PKI 機能で使えるようになった。 | |
| [PKI] Certificate(HTTPS) read error | HTTPS 用の証明書の読み込みに失敗した。 | |
| [PKI] Failed to load PKI file. (The private key is broken.) | 証明書の読み込みに失敗した。(理由:内蔵フラッシュ ROM に保存された秘密鍵が壊れているため) | |
| [PKI] Failed to load PKI file. (The Server certificate is broken.) | 証明書の読み込みに失敗した。(理由:内蔵フラッシュ ROM に保存された証明書が壊れているため) |