$Date: 2026/09/30 06:42:54 $
Web GUIのHTTPS接続機能では、SSL/TLSを使用してユーザーが使用するPC等のWebブラウザーとヤマハルーターのWeb GUIとの間の通信を保護します。
通信の保護は、以下の仕組みで行います。
通信経路を暗号化することで、通信内容の盗聴を防止します。 また、通信の途中でデータが改ざんされていないことを確認し、改ざんが発生した場合は検知します。
接続先が正当なWebサーバーであることを確認し、なりすましを行っている偽のWebサーバーへの接続を防止します。
ヤマハルーターのWeb GUIのHTTPS接続機能では、通信内容の暗号化とデジタル証明書を利用した接続先の認証により、Web GUIへのセキュアなアクセスを提供します。
ヤマハルーターでは以下の機種およびファームウェアで、Web GUIのHTTPS接続機能をサポートしています。
| 機種 | ファームウェア |
|---|---|
| RTX840 | Rev.23.02.03 以降 |
| RTX1300 | Rev.23.00.20 以降 |
本機能では、ヤマハルーターのデジタル証明書作成機能で生成したサーバー証明書、およびCA証明書を使用します。
HTTPS接続時に、ヤマハルーターからWebブラウザー等のHTTPSクライアント(以下、Webブラウザー)に対してサーバー証明書が提示されます。Webブラウザーは、このサーバー証明書を使用して通信内容の保護、およびなりすまし防止の検証を行うことができます。
サーバー証明書の正当性を確認するために使用します。ユーザーがヤマハルーターで発行したCA証明書をPC等にインストールすると、Webブラウザーは接続先のヤマハルーターが発行するサーバー証明書が正当であることを確認することができます。
本機能では、自機(ヤマハルーター自身)で生成した証明書のみ使用することができます。自機以外のヤマハルーターを含む他のルーターで生成した証明書や、外部の認証局(CA)が発行した証明書を使用することはできません。
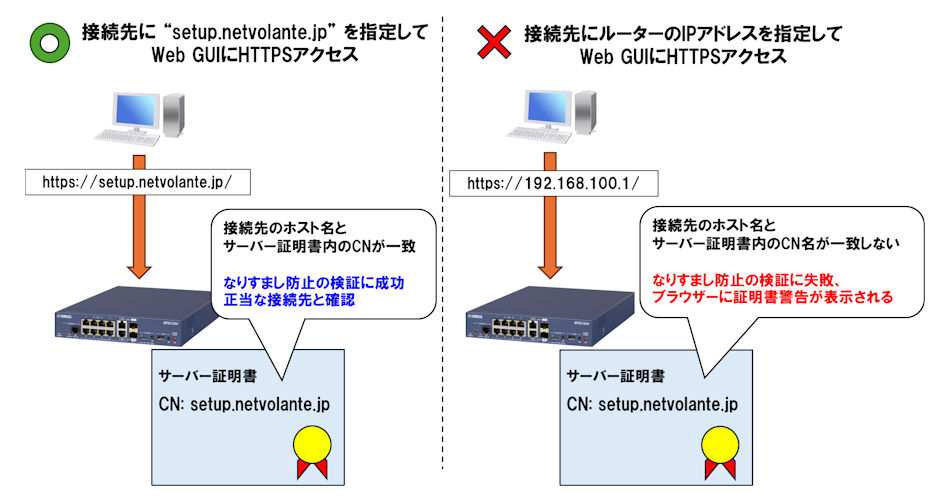
Webブラウザーは、接続先のホスト名とサーバー証明書に登録されたCN(コモンネーム)を照合することで、接続先が正しいホストであることを確認します。
ヤマハルーターで生成したサーバー証明書には、"setup.netvolante.jp" がCNとして登録されています。 そのため、本機能でなりすまし防止の検証を行うためには、Webブラウザーから "setup.netvolante.jp" を接続先としてアクセスする必要があります。 この場合、"setup.netvolante.jp" がWeb GUIの接続対象ルーターのIPアドレスに名前解決されるようDNSの設定をします。DNSの設定については、後述のDNSの設定を参照してください。
接続先として "setup.netvolante.jp" 以外のホスト名やIPアドレスを指定してWeb GUIにアクセスした場合、HTTPS接続は可能ですが、なりすまし防止の検証を行うことはできません。 その場合、Webブラウザーに証明書警告が表示されることがあります。
ご利用の環境に応じて、以下のいずれかの設定を行います。
Web GUIの接続対象ルーターをDNSサーバーとして使用する場合、静的DNSレコード登録機能を利用すると便利です。dns staticコマンドで、"setup.netvolante.jp" と自身のIPアドレスを紐付けるDNSレコードを登録します。
dns static a setup.netvolante.jp 192.168.100.1
ローカルネットワーク内のWeb GUIの接続対象ルーター以外のDNSサーバーを利用している場合には、当該DNSサーバーに "setup.netvolante.jp" とWeb GUIの接続対象ルーターのグローバルIPアドレスを紐付けるDNSレコードを登録します。
Web GUIのHTTPS接続機能を有効にするとき、HTTP接続の併用を許可するか、または禁止するかの設定をすることができます。
設定は、httpd serviceコマンドの security-level=LEVEL オプションで設定します。ご使用の環境のセキュリティーポリシーに合わせて、以下の3つからLEVELを選択してください。
HTTP接続とHTTPS接続の両方を許可します。移行期間や特定の環境での利便性を優先する場合に使用します。
HTTPでの接続を受けた場合、ルーターは自動的にHTTPSでの接続に転送します。ユーザーが意識することなく、安全性を向上させることができます。
HTTP接続を一切受け付けず、HTTPSでの接続のみを許可します。最もセキュアな設定ですが、接続時は常に "https://" から始まるURLを指定する必要があります。
httpd serviceコマンドの security-level=LEVEL オプションを変更すると、Web GUI機能がリセットされ、HTTPセッションが切断されます。
LAN内のPCからヤマハルーターのWeb GUIへHTTPSで接続するための設定手順を説明します。
デジタル証明書作成機能を使用し、本機能で使用するサーバー証明書、およびCA証明書を作成します。
詳細は、デジタル証明書作成機能の「デジタル証明書の作成手順」をご覧ください。
Web GUIのセキュリティー保護 (HTTPS) を有効にします。
ここでは、HTTP接続を禁止し、HTTPS接続のみを許可する設定(security-level=3)をします。
# httpd service on security-level=3
必要に応じて、静的DNSレコードを登録します。
Web GUIの接続対象ルーターをDNSサーバーとして使用している環境では、"setup.netvolante.jp" を当該ルーターのLAN側のIPアドレスと紐づけることで、Webブラウザーから "setup.netvolante.jp" でWeb GUIにアクセスできます。
# dns static a setup.netvolante.jp 192.168.100.1
HTTPSのlistenポートを変更することができます。必要に応じて設定してください。
# httpd secure listen 4434
なりすましの検証を行う場合は、CA証明書をPC等にインストールします。
詳細は、デジタル証明書作成機能の「PC (Windows11) でのCA証明書の設定手順」をご覧ください。
Webブラウザーから "https://setup.netvolante.jp" にアクセスすることで、Web GUIに接続することができます。
4. で HTTPSのlistenポートを変更した場合には、"https://setup.netvolante.jp:(ポート番号)" にアクセスします。
| 設定値 | 説明 |
|---|---|
| on | Web GUIを使用する |
| off | Web GUIを使用しない |
| 設定値 | 説明 |
|---|---|
| 3 |
セキュリティー保護 (HTTPS) を有効にする 保護されていない通信のアクセスを許可しない |
| 2 |
セキュリティー保護 (HTTPS) を有効にする 保護されていない通信のアクセスを強制的にHTTPSへリダイレクトする |
| 1 |
セキュリティー保護 (HTTPS) を有効にする 保護されていない通信のアクセスを許可する |
| 0 | セキュリティー保護 (HTTPS) を無効にする |
Web GUIを使用する否かを設定する。
security-levelオプションに0以外を設定した場合、セキュリティー保護 (HTTPS) が有効になり、HTTPSでWeb GUIにアクセスできる。 switchにoffを設定した場合、security-levelオプションの設定に関わらずWeb GUIにアクセスできない。
本機能において出力される SYSLOG メッセージを以下に示します。
出力されるメッセージには "[HTTPD]"や"[SSL SERVER]" というプレフィックスが付加されます。
| レベル | 出力メッセージ | 意味 |
|---|---|---|
| INFO | [HTTPD] Can't activate (listen port[https:HTTPS_PORT] open failure) | HTTPD の起動に失敗した。(ポート番号 HTTPS_PORT のオープンに失敗) 使用するポート番号が既に他のサービスによって占有されている可能性がある。 |
| [HTTPD] Can't activate (no certificate available) | HTTPD の起動に失敗した。(利用可能な証明書が存在しない) デジタル証明書作成機能による CA 証明書 / サーバー証明書 チェーンの作成が完了していない可能性がある。 |
|
| DEBUG | [HTTPD] started (listen port[http:HTTP_PORT][https:HTTPS_PORT]) | HTTPD の起動に成功した。(ポート番号 HTTP_PORT、HTTPS_PORT で待機中) |