$Date: 2026/11/11 19:54:50 $
1. 概要
DNSセキュリティーは、端末が発信するDNSパケットを検査し、危険なサイトや閲覧させたくないサイトへの通信を遮断する機能です。パケットの検査はクラウド上のDNSサーバー(以下、セキュリティーサーバーと呼ぶ)で行うため、検査の速度はルーターの処理能力に左右されません。また、セキュリティーサーバーの脅威情報は継続的に更新されるため、ゼロデイ攻撃のような新しい脅威にも短期間で対応できます。
システムの概要を 図 1, “システムの概要” に示します。
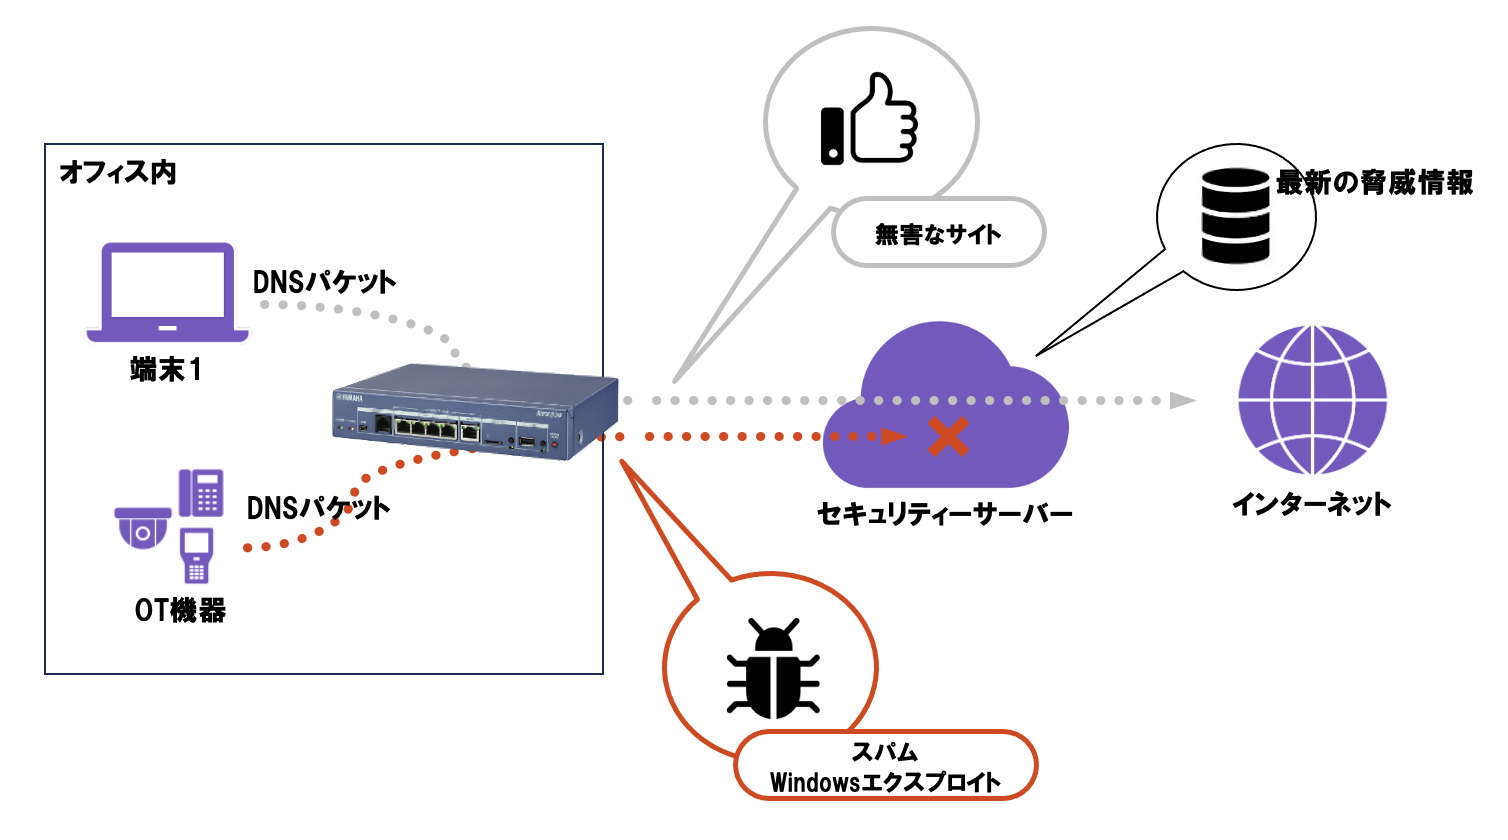
ヤマハルーターでは、以下の機能を利用できます。
-
脅威の検出・遮断
-
セキュリティーサーバーでDNSパケットを検査し、問い合わせ先のサイトを脅威と判定したら通信を遮断できます。
-
-
カテゴリーの検出・遮断
-
セキュリティーサーバーでDNSパケットを検査し、問い合わせ先のサイトが特定のカテゴリーに該当すると判定したら通信を遮断できます。
-
-
メール通知
-
設定したメールアドレス宛に「脅威を検出したときのリアルタイム通知」「脅威の検出状況を定期的に報告する定期レポート」「ライセンスの更新を促すライセンス通知」の3種類のメールを送信できます。
-
-
脅威の可視化
-
セキュリティーサーバーで検出した脅威のログを、履歴とレポートの形式で確認できます。
-
2. 対応機種とファームウェアリビジョン
| 機種 | ファームウェア |
|---|---|
RTX1300 |
Rev.23.00.21 |
RTX840 |
Rev.23.02.04 |
3. 用語の定義
| 用語 | 定義 |
|---|---|
ライセンスキー |
ヤマハルーターでDNSセキュリティーの機能を有効にするときに必要なキー。有償のライセンス購入時に代理店より提供される。 |
脅威ポリシー |
危険なサイト(スパムの送信元、Windowsへのエクスプロイトなど)への通信を遮断するための設定。 |
カテゴリーポリシー |
危険ではないが業務や教育上閲覧させたくないサイト(アダルトサイト、ギャンブルサイトなど)への通信を遮断するための設定。 |
例外ポリシー |
脅威ポリシー/カテゴリーポリシーの例外設定。 |
スプリットポリシー |
特定ドメインの名前解決先を別のDNSサーバーに変更するための設定。 |
セキュリティーポリシー |
脅威ポリシー/カテゴリーポリシー/例外ポリシーの総称。 |
カレントポリシー |
セキュリティーサーバーに設定されているセキュリティーポリシー。 |
ブロックページ |
セキュリティーポリシーによってアクセスが禁止されているウェブサイトへアクセスしたときに表示されるページ。 |
ブロックページ証明書 |
ブロックページを表示するための証明書。 |
4. 注意事項
-
本機能を使用するには、以下の利用規約への同意が必要です。
-
本機能は有償サービスです。使用するには、以下のライセンス製品のいずれかを購入する必要があります。
-
YSL-CLDDNS-R2-1Y
-
YSL-CLDDNS-R2-5Y
-
YSL-CLDDNS-R3-1Y
-
YSL-CLDDNS-R3-5Y
-
-
本機能を使用するには、ルーターに他の利用者と共有していないIPv4もしくはIPv6グローバルアドレスが1つ以上割り当てられている必要があります。以下の環境では本機能を使用できません。
-
DS-Liteなど、プロバイダー側でIPv4アドレスがNAT変換される環境
-
MAP-Eなど、1つのIPv4グローバルアドレスを複数の利用者で共有する環境
-
-
ライセンスの有効期限が切れると本機能は無効になり、セキュリティーサーバーによるDNSパケットの検査は行われなくなります。
-
本機能はDNSパケットの検査により脅威となる通信を抑制するものであり、すべての脅威の検出・遮断を保証するものではありません。
5. 詳細
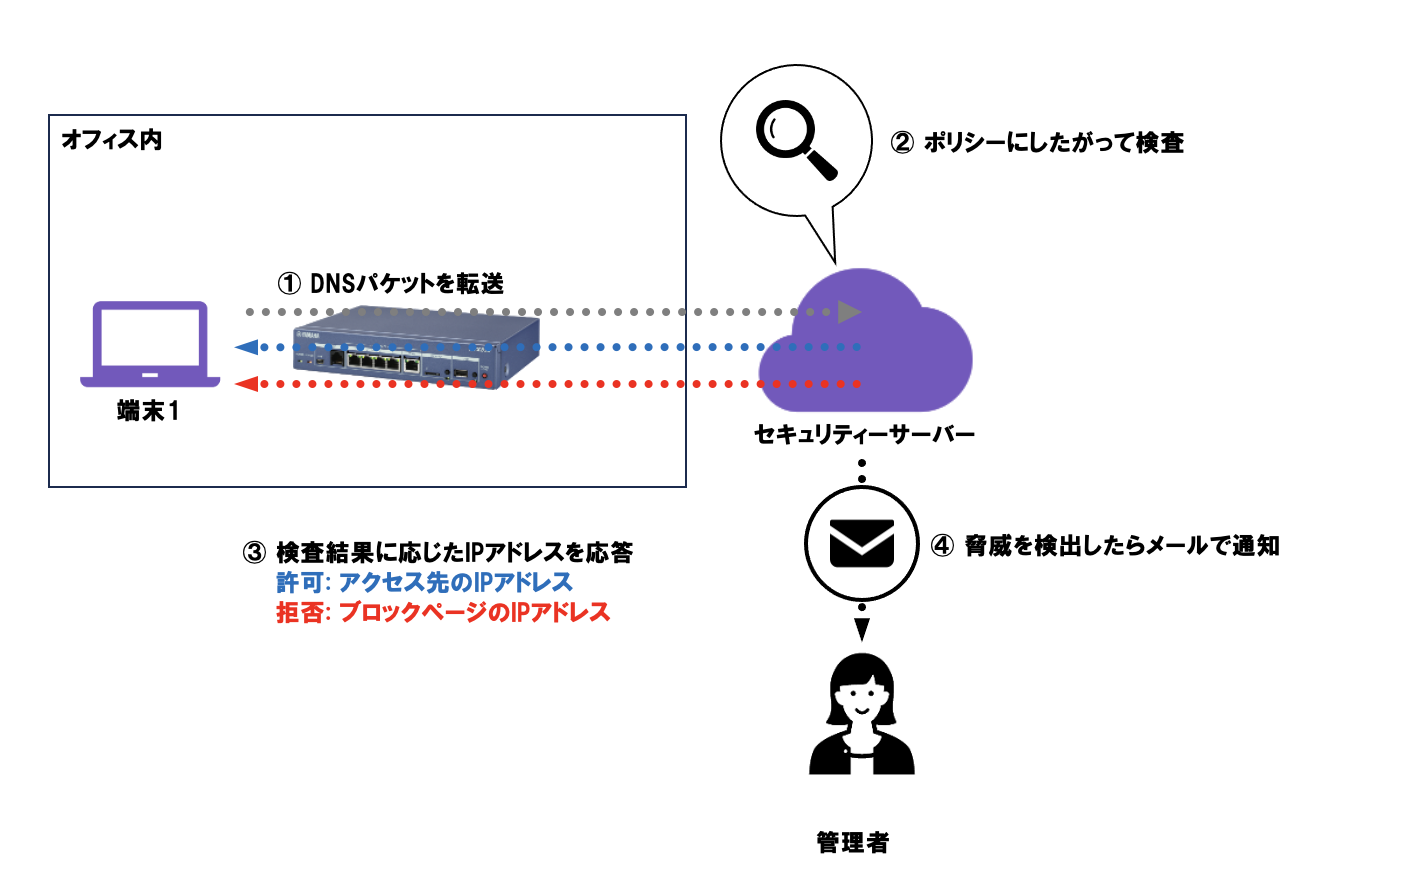
本機能は、図 2, “動作の流れ” に示す流れで動作します。
-
端末が発信したDNSパケットが、ルーターからセキュリティーサーバーへ転送されます
-
セキュリティーサーバーで、セキュリティーポリシーに従ってDNSパケットが検査されます
-
検査の結果に応じたIPアドレスが端末に応答されます
-
許可と判定された場合: アクセス先の本来のIPアドレスが応答されます
-
遮断と判定された場合: ブロックページのIPアドレスが応答され、端末がブロックページへ誘導されます
-
-
脅威として検出された場合は、メール通知や履歴・レポートで検出の内容を確認できます
5.1. DNSパケットの検査方法
端末が発信するDNSパケットは、DNSリカーシブサーバーとして動作しているルーターを経由してセキュリティーサーバーに転送されます。ルーターはパケットを中継するときに、ECS(EDNS-Client-Subnet)を使用してセキュリティーサーバーに端末のアドレス情報を通知します。
したがって、端末が利用するDNSサーバーに本機能が有効なルーターを指定していない場合、その端末のDNSパケットはルーターを経由しないため、セキュリティーサーバーで検査されません。端末が利用するDNSサーバーとしてセキュリティーサーバーを直接指定することもできません。
5.2. セキュリティーポリシー
セキュリティーサーバーでは、セキュリティーポリシーに従ってDNSパケットの検査が行われます。セキュリティーポリシーは、脅威ポリシー、カテゴリーポリシー、例外ポリシーの3種類で構成されます。
ルーターで設定したセキュリティーポリシーは、自動的にセキュリティーサーバーに反映されます。設定を変更してからセキュリティーサーバーに反映されるまで、多少の時間がかかります。セキュリティーサーバーに反映されているポリシー(カレントポリシー)は、show dns security current-policy コマンドで確認できます。
5.2.1. 脅威ポリシー
脅威ポリシーは、危険なサイト(スパムの送信元、Windowsへのエクスプロイトなど)への通信を遮断するためのポリシーです。dns security threat-policy set コマンドで設定できます。
設定方法は以下の2通りです。
-
遮断レベル(高/中/低)で設定する
-
あらかじめ用意された遮断レベルを指定します。各レベルで遮断される脅威は 付録の「遮断レベルごとに設定される値」 を参照してください。
-
-
脅威ごとに個別に設定する
-
dns security threat-policy custom コマンドで脅威ごとに許可/遮断を定義し、そのIDを dns security threat-policy set コマンドで指定します。指定できる脅威ニーモニックは show dns security threat list コマンドで確認できます。dns security threat-policy set コマンドで指定した定義に含まれない脅威は、許可として扱われます。
-
5.2.2. カテゴリーポリシー
カテゴリーポリシーは、危険ではないが業務や教育上閲覧させたくないサイト(アダルトサイト、ギャンブルサイトなど)への通信を遮断するためのポリシーです。dns security category-policy set コマンドで設定できます。
脅威ポリシーと同様に、遮断レベル(高/中/低)で設定する方法と、dns security category-policy custom コマンドでカテゴリーごとに許可/遮断を定義して設定する方法があります。各レベルで遮断されるカテゴリーは 付録の「遮断レベルごとに設定される値」 を参照してください。指定できるカテゴリーニーモニックは show dns security category list コマンドで確認できます。
5.2.3. 例外ポリシー
例外ポリシーは、脅威ポリシー/カテゴリーポリシーの判定によらず、特定のドメイン名やIPアドレスへの通信を許可/遮断するためのポリシーです。誤検知により無害なサイトが遮断されてしまうときや、脅威やカテゴリーに該当しないサイトを遮断したいときに使用します。
dns security exception-policy コマンドでドメイン名やIPアドレスごとに許可/遮断を定義し、そのIDを dns security exception-policy set コマンドで指定します。
5.3. スプリットポリシー
スプリットポリシーは、特定ドメインの名前解決を、セキュリティーサーバーではなく指定したDNSサーバーで行うための設定です。イントラネット内のドメインなど、セキュリティーサーバーでは名前解決できないドメインがある場合に使用します。
dns security split-policy コマンドでドメイン名と名前解決先のDNSサーバーを定義し、そのIDを dns security split-policy set コマンドで指定します。
スプリットポリシーで指定したドメインのDNSパケットは、セキュリティーサーバーを経由しないため検査されません。
5.4. ブロックページ
セキュリティーポリシーで遮断と判定されるウェブサイトへ端末のブラウザーからアクセスすると、端末はブロックページへ誘導されます。ブロックページには、アクセスしようとしたドメイン名やIPアドレス、遮断した理由(脅威名やカテゴリー名)、検出日時などが表示されます。
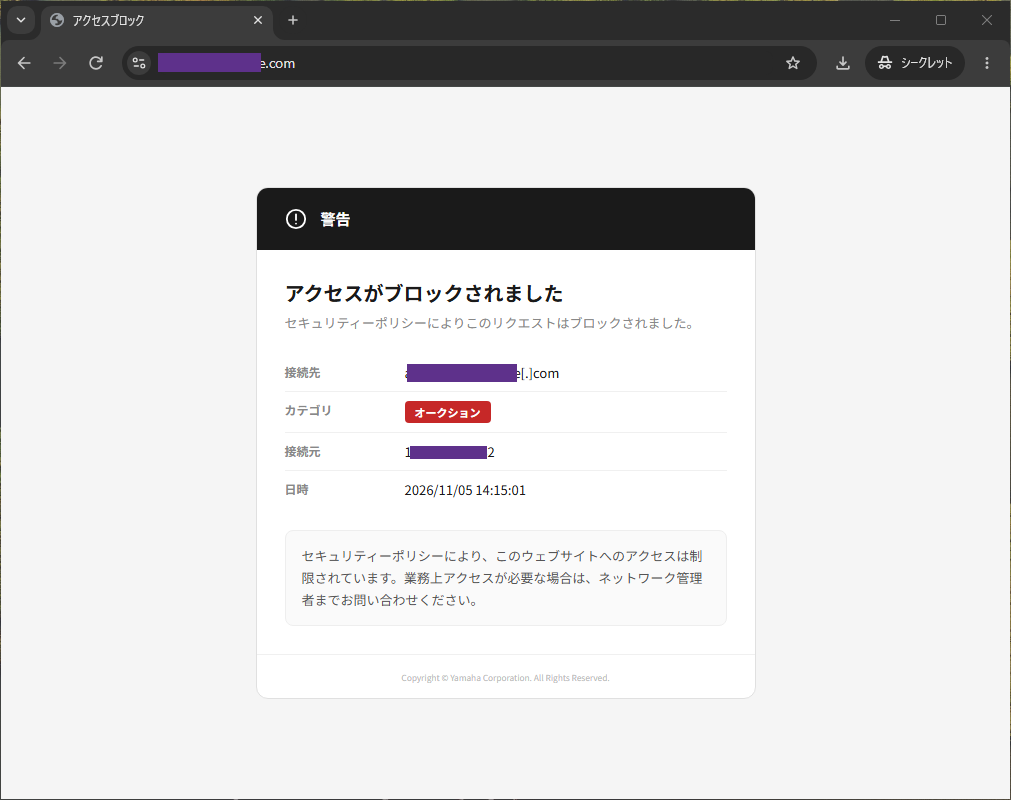
ブロックページを正しく表示するには、端末にブロックページ証明書がインストールされている必要があります。詳細は 「端末に必要な設定」 を参照してください。
5.5. メール通知
本機能では、以下の3種類のメール通知を利用できます。
-
リアルタイム通知
-
定期レポート
-
ライセンス通知
通知先のメールアドレスは、dns security mail-notify コマンドおよび dns security mail-notify set コマンドで最大4件まで登録できます。メールアドレスごとに、受け取る通知を選択できます。
5.5.1. リアルタイム通知
セキュリティーサーバーで脅威を検出したときに、検出した内容がメールで通知されます。一定期間内に複数の脅威を検出した場合は、1通のメールにまとめて通知されます。脅威を検出してからメールを受信できるまで、多少の時間がかかります。
通知されるメールのサンプルは以下の通りです。
YYYY/MM/DD hh:mm 以降に n 件の脅威を検出しました。
ルーターの管理画面にアクセスし、脅威の詳細を確認してください。

脅威の検出結果(検出日時が古い順に最大10件)
  YYYY/MM/DD hh:mm:ss
  ドメイン: threat.example.com
  端末IPアドレス: xxx.xxx.xxx.xxx
  検出カテゴリー: xxxxxxx

  YYYY/MM/DD hh:mm:ss
  ドメイン: threat.example.com
  端末IPアドレス: xxx.xxx.xxx.xxx
  検出カテゴリー: xxxxxxx

  YYYY/MM/DD hh:mm:ss
  ドメイン: threat.example.com
  端末IPアドレス: xxx.xxx.xxx.xxx
  検出カテゴリー: xxxxxxx

本メールはシステムからの自動配信メールです。
送信専用アドレスから配信されており、返信はできませんのでご注意ください。
通知メールの送信元メールアドレス・件名は以下の通りです。
-
送信元メールアドレス
-
-
件名
-
DNSセキュリティーアラート
-

5.5.2. 定期レポート
セキュリティーサーバーで検出した脅威の情報が、週次・月次でメールで通知されます。リアルタイム通知とは異なり、脅威を検出しなかった場合でもメールが送信されます。
通知されるメールのサンプルは以下の通りです。
DNSセキュリティーレポート
ルーターの管理画面にアクセスし、詳細を確認してください。

サマリー
  期間: YYYY/MM/DD hh:mm - YYYY/MM/DD hh:mm
  感染の疑いがある端末数: n 件
  感染の疑いがある端末(上位10件):
    192.168.100.x
    192.168.100.y
    192.168.100.z

本メールはシステムからの自動配信メールです。
送信専用アドレスから配信されており、返信はできませんのでご注意ください。
通知メールの送信元メールアドレス・件名は以下の通りです。
-
送信元メールアドレス
-
-
件名
-
DNSセキュリティーレポート
-
以下のタイミングで通知されます。
-
週次レポート
-
毎週月曜日の午前中
-
-
月次レポート
-
毎月1日の午前中
-
5.5.3. ライセンス通知
ライセンスの有効期限が近づくと、ライセンスの更新を促す案内がメールで通知されます。
通知されるメールのサンプルは以下の通りです。
ご登録のライセンスがXX日後に期限日となります。
継続利用を希望の方はライセンスを更新してください。

契約番号: XXXXXX

本メールはシステムからの自動配信メールです。
送信専用アドレスから配信されており、返信はできませんのでご注意ください。
通知メールの送信元メールアドレス・件名は以下の通りです。
-
送信元メールアドレス
-
-
件名
-
ライセンス期限日のお知らせ
-
以下のタイミングで通知されます。
-
ライセンス期限の90日前、45日前、30日前、15日前、期限日当日の午前中
5.6. 脅威の可視化
セキュリティーサーバーで検出した脅威のログは、以下の形式で可視化できます。
-
履歴
-
検出した脅威を時系列順に一覧形式で可視化したものです。
-
show dns security history コマンドで確認できます。
-
-
セキュリティーレポート
-
検出した脅威の統計情報を可視化したものです。
-
show dns security report コマンド、または、ルーターの管理画面(Web GUI)の[ダッシュボード]-[レポート]画面で確認できます。
-
セキュリティーサーバーで脅威を検出してから履歴やセキュリティーレポートに反映されるまで、多少の時間がかかります。また、脅威のログは90日間保存された後に削除されます。
5.7. ルーターに必要な設定
本機能を使用するには、ルーターに以下の設定が必要です。
-
ライセンスキーをインポートする
-
本機能を有効にする
-
DNSリカーシブサーバー機能を有効にする
-
ルーターが利用するDNSサーバーとしてDNSセキュリティー機能を指定する
-
セキュリティーポリシーを設定する
-
DHCPで端末に通知するDNSサーバーにルーターのIPアドレスを指定する
注意: DHCPを使用せずに、手動で端末のIPアドレスを設定する場合は、端末が使用するDNSサーバーにルーターのIPアドレスを指定してください。
具体的な設定は ルーターの設定例 を参照してください。
5.8. 端末に必要な設定
端末には、ブロックページ証明書をインストールする必要があります。ブロックページはHTTPSで表示されますが、その証明書は端末があらかじめ信頼している認証局のものではありません。そのため、ブロックページ証明書をインストールしていない端末では、ブラウザーに証明書の警告が表示され、ブロックページが正しく表示されません。
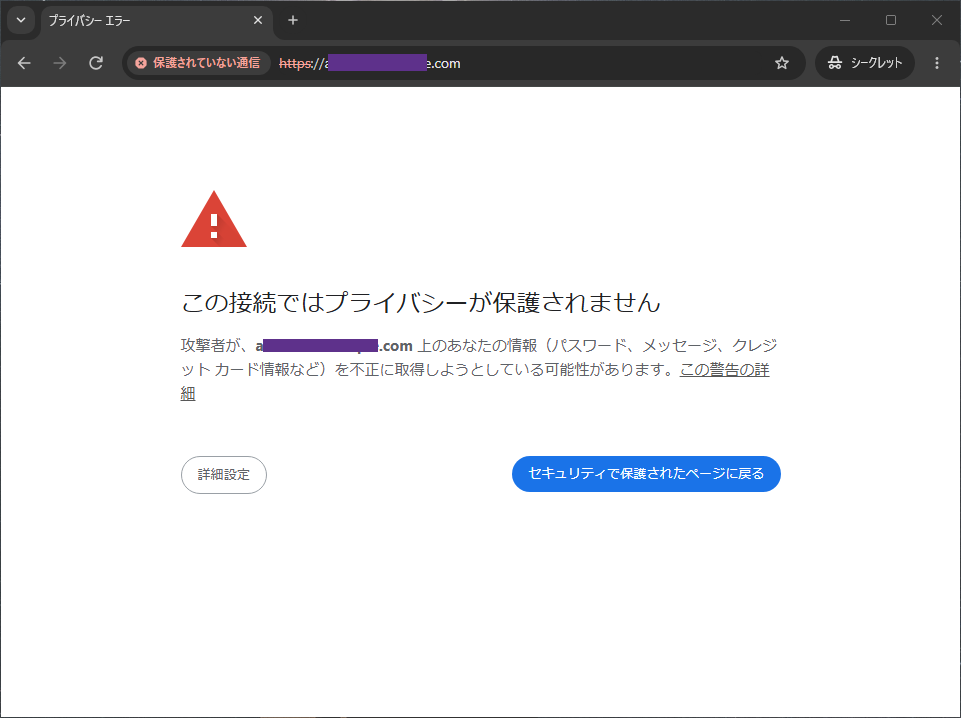
ブロックページ証明書は dns security certificate save コマンドを実行して取得できます。取得した証明書は、信頼されたルート証明書として端末にインストールしてください。
証明書のインストール手順は 付録の「ブロックページ証明書のインストール手順」 を参照してください。
6. コマンド
7. ルーターの設定例
7.1. 基本設定
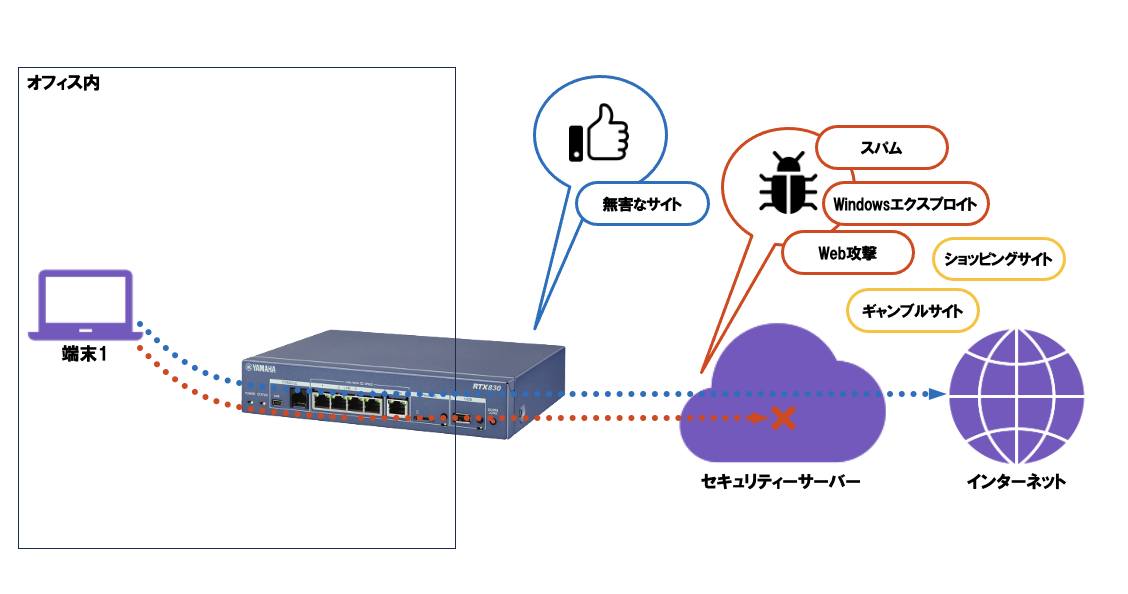
[ネットワークの構成と使用条件]
-
ルーターは PPPoE (端末型アドレス払い出し) で付与されるグローバルアドレスを使用してインターネットに接続する
-
以下の脅威へのアクセスを禁止する
-
スパム
-
Windowsエクスプロイト
-
Web攻撃
-
-
以下のカテゴリーへのアクセスを禁止する
-
ショッピングサイト
-
ギャンブルサイト
-
[構成図]
[設定]
# プロバイダー接続の設定
pp select 1
 pp keepalive interval 30 retry-interval=30 count=12
 pp always-on on
 pppoe use lan2
 pppoe auto disconnect off
 pp auth accept pap chap
 pp auth myname MYNAME PASSWORD
 ppp lcp mru on 1454
 ppp ipcp ipaddress on
 ppp ipcp msext on
 ppp ccp type none
 pp enable 1

# ルーティングの設定
ip route default gateway pp 1

# フィルターの設定
pp select 1
 ip pp secure filter in 200003 200020 200021 200022 200023 200024 200025 200030 200032
 ip pp secure filter out 200013 200020 200021 200022 200023 200024 200025 200026 200027 200099 dynamic 200080 200081 200082 200083 200084 200085 200098 200099
ip filter 200003 reject 192.168.0.0/24 * * * *
ip filter 200013 reject * 192.168.0.0/24 * * *
ip filter 200020 reject * * udp,tcp 135 *
ip filter 200021 reject * * udp,tcp * 135
ip filter 200022 reject * * udp,tcp netbios_ns-netbios_ssn *
ip filter 200023 reject * * udp,tcp * netbios_ns-netbios_ssn
ip filter 200024 reject * * udp,tcp 445 *
ip filter 200025 reject * * udp,tcp * 445
ip filter 200026 restrict * * tcpfin * www,21,nntp
ip filter 200027 restrict * * tcprst * www,21,nntp
ip filter 200030 pass * 192.168.0.0/24 icmp * *
ip filter 200032 pass * 192.168.0.0/24 tcp * ident
ip filter 200099 pass * * * * *
ip filter dynamic 200080 * * ftp
ip filter dynamic 200081 * * domain
ip filter dynamic 200082 * * www
ip filter dynamic 200083 * * smtp
ip filter dynamic 200084 * * pop3
ip filter dynamic 200085 * * submission
ip filter dynamic 200098 * * tcp
ip filter dynamic 200099 * * udp

# LANアドレスの設定
ip lan1 address 192.168.0.1/24

# NATの設定
pp select 1
 ip pp nat descriptor 1000
nat descriptor type 1000 masquerade

# DHCPの設定
dhcp service server
dhcp server rfc2131 compliant remain-silent
dhcp scope 1 192.168.0.100-192.168.0.200/24

# DNSリカーシブサーバーの設定
dns host lan1
dns server select 1 dns-security edns=on ecs=auto any . # DNS サーバーにDNSセキュリティーを指定
dns server select 2 pp 1 any . restrict pp 1

# 脅威ポリシーの設定
dns security threat-policy set 1 2 3
dns security threat-policy custom 1 reject spam_sources
dns security threat-policy custom 2 reject windows_exploits
dns security threat-policy custom 3 reject web_attacks

# カテゴリーポリシーの設定
dns security category-policy set 1 2
dns security category-policy custom 1 reject shopping
dns security category-policy custom 2 reject gambling

# ライセンスキーのインポート
import dns security license XXXX-XXXX-XXXX-XXXX

# DNSセキュリティー機能を有効化
dns security use on
7.2. 例外ポリシーを追加
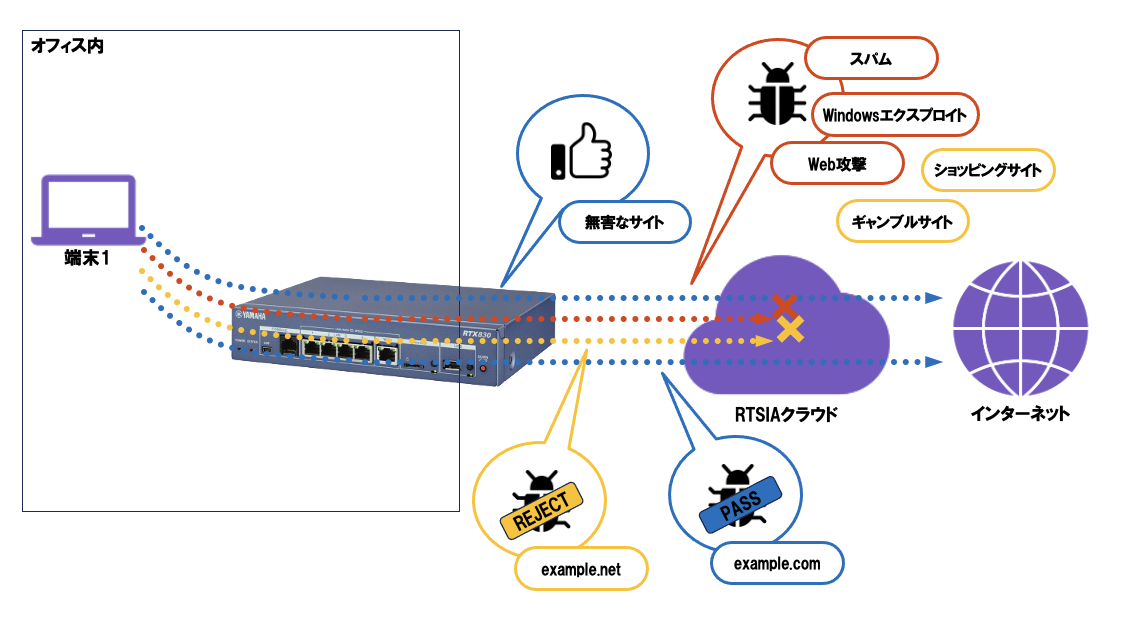
誤検知により無害なサイトにアクセスできないときや、特定のサイトにアクセスさせたくないときは、基本設定 に加えて以下の設定をしてください。
[ネットワークの構成と使用条件]
-
example.com へのアクセスを許可する
-
example.net へのアクセスを禁止する
[構成図]
[設定]
# 例外ポリシー
dns security exception-policy set 1 2
dns security exception-policy 1 pass example.com
dns security exception-policy 2 reject example.net
7.3. スプリットポリシーを追加
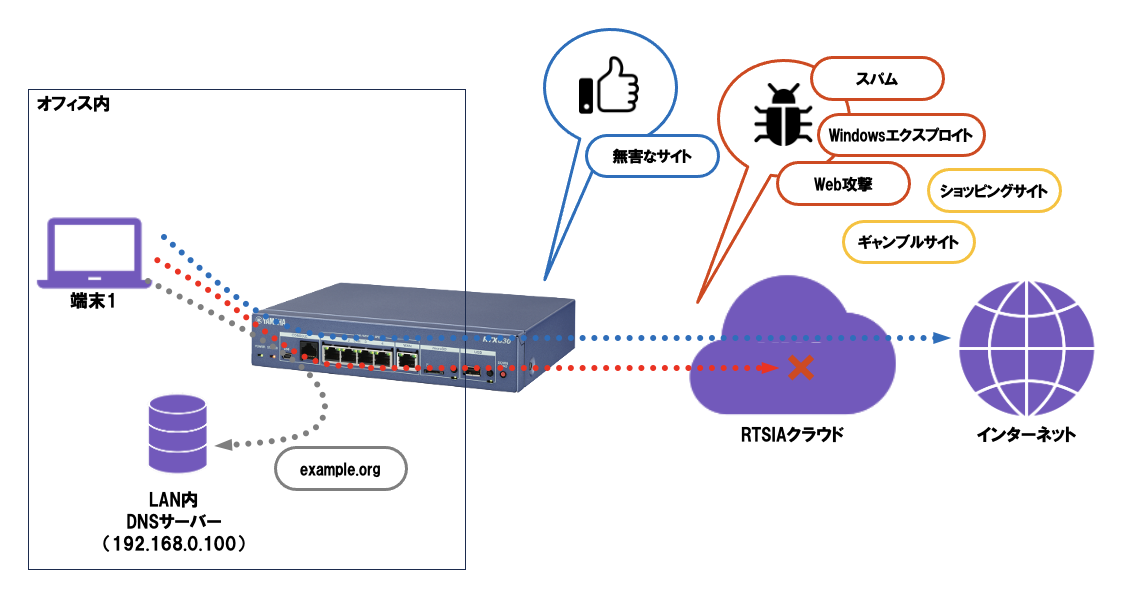
セキュリティーサーバーを経由せずに名前解決したいドメインがある場合は、基本設定 に加えて以下の設定をしてください。
[ネットワークの構成と使用条件]
-
以下のドメインはセキュリティーサーバーを経由せずに、ローカルのDNSサーバー(192.168.0.100)を使用して名前解決を行う
-
example.org
-
[構成図]
[設定]
# スプリットポリシー
dns security split-policy set 1
dns security split-policy 1 example.org 192.168.0.100
8. SYSLOGメッセージ一覧
本機能が出力するSYSLOGメッセージの一覧を以下に示します。
| レベル | 出力メッセージ | 意味 |
|---|---|---|
INFO |
[DNSSEC] Activated |
DNSセキュリティーの有効化に成功した。 |
INFO |
[DNSSEC] Deactivated |
DNSセキュリティーの無効化に成功した。 |
INFO |
[DNSSEC] Failed to check license |
ライセンスのチェックに失敗した。 |
INFO |
[DNSSEC] Failed to connect to security server |
セキュリティーサーバーとの接続に失敗した。 |
INFO |
[DNSSEC] Failed to complete periodic license check |
ライセンスの定期確認に失敗した。機能を停止中。 |
DEBUG |
[DNSSEC] Activating |
DNSセキュリティーの有効化を開始した。 |
DEBUG |
[DNSSEC] Deactivating |
DNSセキュリティーの無効化を開始した。 |
DEBUG |
[DNSSEC] Checking license |
ライセンスのチェックを開始した。 |
DEBUG |
[DNSSEC] Succeeded in checking license |
ライセンスのチェックに成功した。 |
DEBUG |
[DNSSEC] Connecting to security server |
セキュリティーサーバーとの接続を開始した。 |
DEBUG |
[DNSSEC] Succeeded in connecting to security server |
セキュリティーサーバーとの接続に成功した。 |
DEBUG |
[DNSSEC] Starting periodic license check |
ライセンスの定期確認を開始した。 |
DEBUG |
[DNSSEC] Succeeded in executing the periodic license check |
ライセンスの定期確認に成功した。 |
DEBUG |
[DNSSEC] Failed to read license file |
ライセンスキーの読み込みに失敗した。 |
DEBUG |
[DNSSEC] Failed to get license information |
ライセンスの情報の取得に失敗した。 |
DEBUG |
[DNSSEC] No valid license type found |
取得したライセンスタイプが正しくない。 |
DEBUG |
[DNSSEC] License is outside the validity period |
取得したライセンスの期限が正しくない。 |
DEBUG |
[DNSSEC] Failed to synchronize XXXXXXXX |
セキュリティーサーバーとの設定同期に失敗した。 |
9. 関連情報
10. 付録
10.1. ウェブサイトの分類検索
特定のドメインがどの脅威・カテゴリーに該当するかは、以下のサイトで事前に検索できます。
10.2. 遮断レベルごとに設定される値
dns security threat-policy set コマンド、および dns security category-policy set コマンドで遮断レベルを指定したときに、各レベル(高/中/低)で遮断・許可される脅威とカテゴリーは以下の通りです。
10.2.1. 脅威ポリシー
| 脅威名 | ニーモニック | 高 | 中 | 低 |
|---|---|---|---|---|
スパム |
spam_sources |
遮断 |
遮断 |
遮断 |
Windowsエクスプロイト |
windows_exploits |
遮断 |
遮断 |
遮断 |
Web攻撃 |
web_attacks |
遮断 |
遮断 |
遮断 |
ボットネット |
botnets |
遮断 |
遮断 |
遮断 |
スキャナー |
scanners |
遮断 |
許可 |
許可 |
サービス拒否 |
denial_of_service |
遮断 |
遮断 |
遮断 |
レピュテーション |
reputation |
遮断 |
許可 |
許可 |
フィッシング |
phishing |
遮断 |
遮断 |
遮断 |
プロキシ |
proxy |
遮断 |
許可 |
許可 |
モバイル脅威 |
mobile_threats |
遮断 |
遮断 |
許可 |
オニオンルータプロキシ |
the_onion_router_proxy |
遮断 |
許可 |
許可 |
10.2.2. カテゴリーポリシー
| カテゴリー名 | ニーモニック | 高 | 中 | 低 |
|---|---|---|---|---|
オークション |
auctions |
遮断 |
遮断 |
許可 |
ショッピング |
shopping |
遮断 |
許可 |
許可 |
カルト/オカルト |
cult_and_occult |
遮断 |
遮断 |
許可 |
ドラッグ/麻薬 |
abused_drugs |
遮断 |
遮断 |
許可 |
アダルト/ポルノ |
adult_and_pornography |
遮断 |
遮断 |
許可 |
軍事 |
military |
遮断 |
許可 |
許可 |
SNS |
social_networking |
遮断 |
許可 |
許可 |
デッドサイト |
dead_sites |
遮断 |
許可 |
許可 |
株式/投資 |
individual_stock_advice_and_tools |
遮断 |
許可 |
許可 |
出会い系 |
dating |
遮断 |
遮断 |
許可 |
性教育 |
sex_education |
遮断 |
許可 |
許可 |
個人サイト/ブログ |
personal_sites_and_blogs |
遮断 |
許可 |
許可 |
ストリーミング |
streaming_media |
遮断 |
許可 |
許可 |
仕事検索 |
job_search |
遮断 |
許可 |
許可 |
ギャンブル |
gambling |
遮断 |
遮断 |
許可 |
シェアウェア/フリーウェア |
shareware_and_freeware |
遮断 |
許可 |
許可 |
P2P |
peer_to_peer |
遮断 |
遮断 |
許可 |
マリファナ |
marijuana |
遮断 |
遮断 |
許可 |
ハッキング |
hacking |
遮断 |
遮断 |
許可 |
ゲーム |
games |
遮断 |
遮断 |
許可 |
武器 |
weapons |
遮断 |
遮断 |
許可 |
有料サイト |
pay_to_surf |
遮断 |
許可 |
許可 |
狩り/釣り |
hunting_and_fishing |
遮断 |
遮断 |
許可 |
グリーティングカード |
online_greeting_cards |
遮断 |
許可 |
許可 |
水着/下着 |
swimsuits_and_intimate_apparel |
遮断 |
遮断 |
許可 |
不審なサイト |
questionable |
遮断 |
遮断 |
許可 |
人種差別 |
hate_and_racism |
遮断 |
許可 |
許可 |
オンラインストレージ |
personal_storage |
遮断 |
許可 |
許可 |
暴力 |
violence |
遮断 |
遮断 |
許可 |
キーロガー/モニタツール |
keyloggers_and_monitoring |
遮断 |
遮断 |
許可 |
Web広告 |
web_advertisements |
遮断 |
許可 |
許可 |
不正行為(盗作など) |
cheating |
遮断 |
許可 |
許可 |
グロテスク |
gross |
遮断 |
遮断 |
許可 |
Webメール |
web_based_email |
遮断 |
許可 |
許可 |
マルウェアサイト |
malware_sites |
遮断 |
遮断 |
遮断 |
フィッシングサイト |
phishing_and_other_frauds |
遮断 |
遮断 |
遮断 |
プロキシサイト |
proxy_avoidance_and_anonymizers |
遮断 |
遮断 |
遮断 |
スパイウェアアドウェア |
spyware_and_adware |
遮断 |
遮断 |
遮断 |
音楽 |
music |
遮断 |
許可 |
許可 |
ヌード |
nudity |
遮断 |
遮断 |
許可 |
非合法/違法 |
illegal |
遮断 |
許可 |
許可 |
コンテンツ配信 |
content_delivery_networks |
遮断 |
許可 |
許可 |
コンテンツ通信 |
internet_communications |
遮断 |
許可 |
許可 |
ボットネット |
botnets |
遮断 |
遮断 |
遮断 |
妊娠中絶 |
abortion |
遮断 |
遮断 |
許可 |
スパムソースが疑われるサイト |
spam_urls |
遮断 |
遮断 |
遮断 |
動的コンテンツ |
dynamically_generated_content |
遮断 |
許可 |
許可 |
パークドメイン |
parked_domains |
遮断 |
許可 |
許可 |
酒とたばこ |
alcohol_and_tobacco |
遮断 |
許可 |
許可 |
画像/動画検索 |
image_and_video_search |
遮断 |
許可 |
許可 |
ファッションと美容 |
fashion_and_beauty |
遮断 |
許可 |
許可 |
レクリエーション/趣味 |
recreation_and_hobbies |
遮断 |
許可 |
許可 |
自動車/バイク |
motor_vehicles |
遮断 |
許可 |
許可 |
自傷 |
self_harm |
遮断 |
遮断 |
遮断 |
低THCカンナビス製品 |
low_thc_cannabis_products |
遮断 |
許可 |
許可 |
10.3. ブロックページ証明書のインストール手順
Windowsの端末に、ブロックページ証明書を信頼されたルート証明書としてインストールする手順は以下の通りです。
-
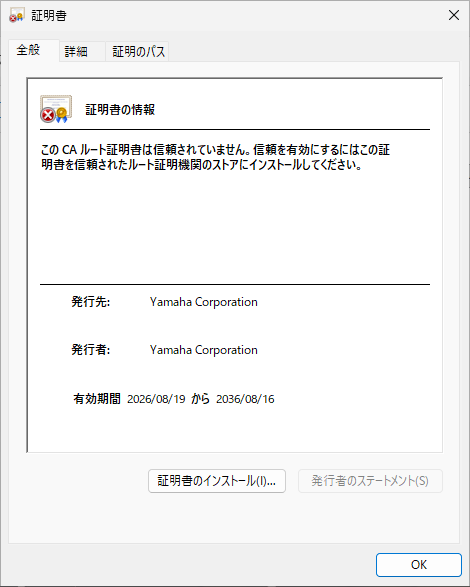
dns security certificate save コマンドで保存したブロックページ証明書のファイルを端末にコピーし、ダブルクリックします。
-
「証明書のインストール」ボタンをクリックします。
-
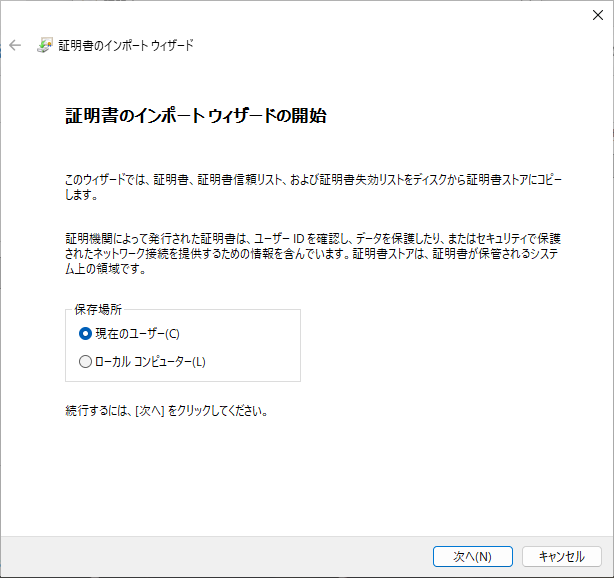
「次へ」ボタンをクリックします。
-
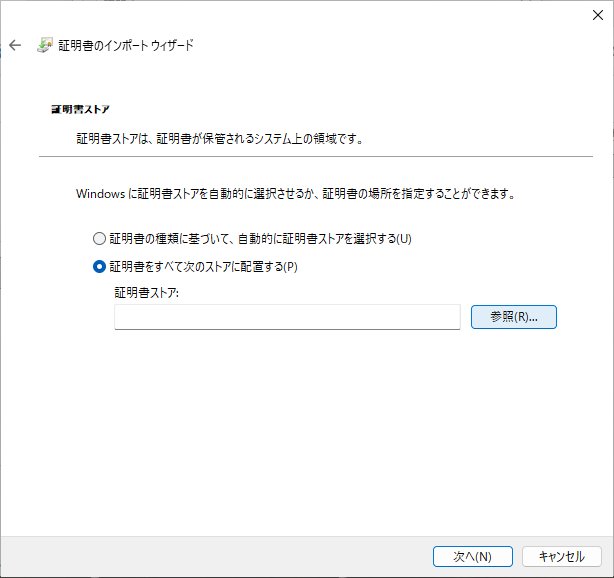
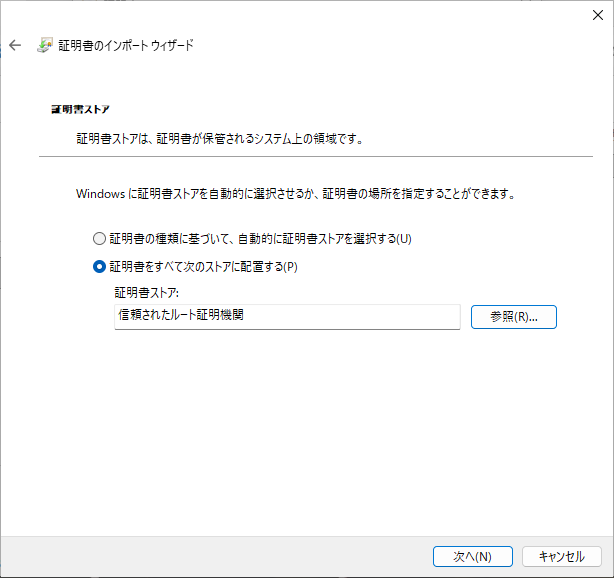
「証明書をすべて次のストアに配置する」を選択して、「参照」ボタンをクリックします。
-
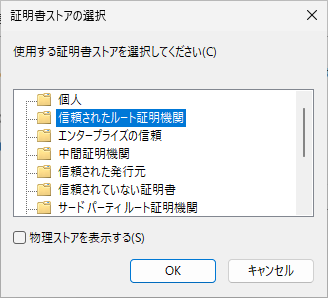
「信頼されたルート証明機関」を選択して、「OK」ボタンをクリックします。
-
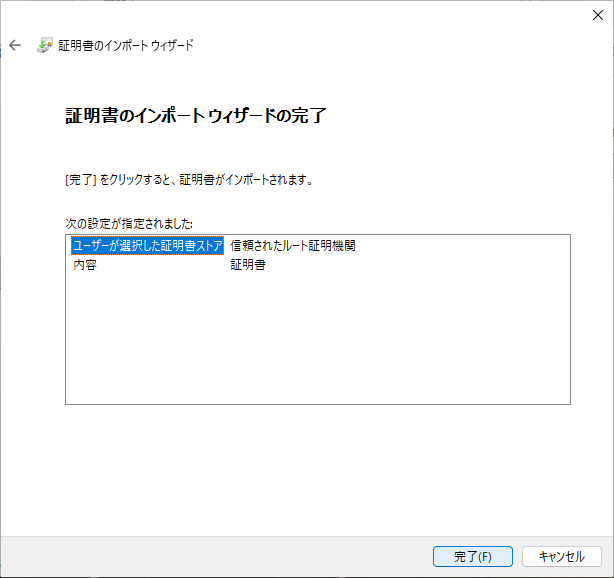
「次へ」ボタンをクリックします。
-
「完了」ボタンをクリックします。
-
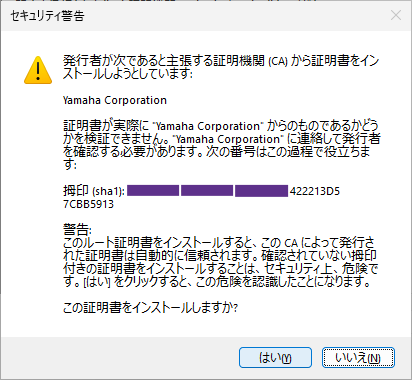
「はい」ボタンをクリックします。
-
「OK」ボタンをクリックして、ダイアログを閉じます。